 Ірма Шелест


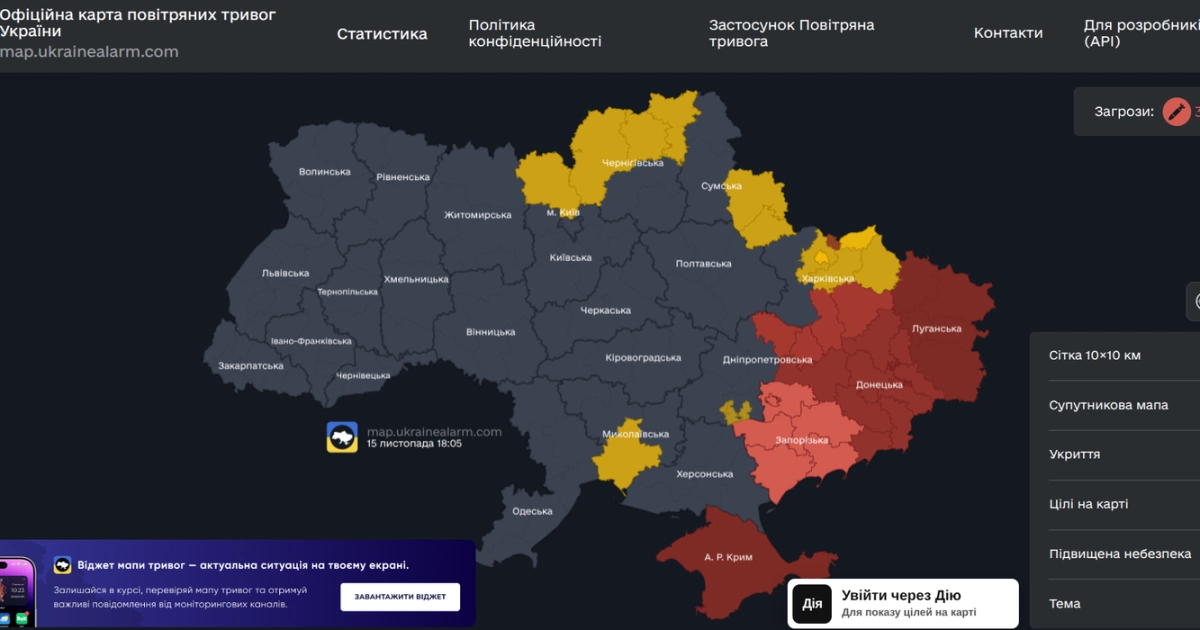
Застосунок «Повітряна тривога» відновив роботу після кібератаки. Водночас доступ до функції відстеження руху ворожих цілей обмежили: тепер для її використання потрібна авторизація через «Дію». Про це повідомило Міністерство цифрової трансформації України, а деталі опублікували Новини Києва - головні і актуальні Київські новини сьогодні на 44.ua.
Рішення ухвалили на вимогу Сил оборони, щоб інформацію про переміщення повітряних цілей бачили лише верифіковані користувачі та щоб ворог не міг скористатися цими даними.
Як отримати доступ до закритої функції
Команди Ajax Systems і Stfalcon спільно з Мінцифрою провели аудит системи та посилили її захист на всіх рівнях. Для перегляду руху ворожих цілей користувачеві потрібно авторизуватися в державному застосунку або на сайті «Дія».
У Мінцифрі наголосили, що авторизація не змінює підхід до приватності. «Дія» не передає застосунку персональних даних, а лише підтверджує факт проходження користувачем верифікації та його реєстрації.
Сам застосунок «Повітряна тривога» також не збирає і не зберігає персональну інформацію користувачів.
Які функції залишилися доступними без авторизації
Для користування іншими можливостями застосунку входити через «Дію» не потрібно. Без авторизації можна переглядати рівні небезпеки, отримувати сповіщення про повітряні тривоги та знаходити укриття на мапі.
Фахівці радять оновити «Повітряну тривогу» в Google Play або App Store, пройти авторизацію через «Дію» та користуватися лише перевіреною інформацією від Сил оборони. Раніше ми також розповідали про місця падіння уламків у Києві після повітряної атаки.


 У Києві через порив теплотраси без опалення залишилися понад 100 квартир
 Автотроща на проспекті Броварському: уламки авто заблокували рух до метро «Чернігівська»